隨著量子運算硬體技術持續推進,現行RSA與橢圓曲線密碼學(ECC)等公開金鑰機制面臨長期安全風險。全球後量子密碼(PQC)標準與政府遷移政策陸續成形,各國也陸續針對政府、關鍵系統與產業提出遷移目標及階段性時程,密碼安全逐步進入轉型階段。
面對先竊取後解密(HNDL)等長期風險,企業若僅將後量子密碼視為演算法抽換,恐低估系統相依性引發的營運衝擊。日前舉辦的「PQC Taiwan 2026企業後量子安全高峰論壇」邀集多位跨領域專家分別就金融生態系協作、企業信任治理、PQC標準與技術研發、評測驗證機制及製造工控防禦等面向,解析遷移技術路徑與策略思維。
金融生態協作與產品信任進入治理
金管會資訊服務處處長林裕泰表示,金融業的特殊性,在於加密機制廣泛存在於網路通路、內部資訊系統、後端基礎設施、金鑰管理與第三方服務,同時金融交易高度仰賴跨機構連線。無論ATM跨行交易、證券下單與支付清算都涉及樞紐機構及會員金融機構共同運作,因此PQC遷移無法由單一機構各自推進,必須建立共同盤點、介接測試與切換協調機制。
金管會自2025年7月籌組金融PQC遷移先導小組,納入銀行、保險、證券、周邊機構、ICT供應商與產學研單位,透過定期討論累積盤點與試作經驗。林裕泰指出,實際執行後最明顯的問題,是加密資產遠比既有清單複雜。除了憑證、金鑰管理系統(KMS)與網路設備,部分密碼機制可能散落在應用程式、原始碼、第三方軟體套件、雲端服務或多年未改動的舊系統內,甚至以硬編碼方式存在。若要求盤點完全結束才啟動其他工作,遷移計畫恐將長期停留在清查階段。
因此,金管會於2026年6月18日發布《金融業後量子密碼遷移參考指引》,將專業人力、演算法、採購策略、系統資源差異與供應商準備度納入技術及管理規畫。建議金融機構應採風險導向方式,先辨識高價值資料、長期敏感資訊、對外曝露服務與關鍵交易介面,再逐步擴大盤點範圍,同時建立可持續維護的加密技術清單。
林裕泰強調,PQC遷移也須納入跨部門治理,資訊、資安、業務、法遵、採購及管理階層都要參與。對跨機構服務,可由財金公司、證交所等樞紐機構先盤點其服務與對接系統中的密碼使用情境,會員機構再依盤點結果確認自身介接項目,形成生態系協同遷移。大量既有系統則可把PQC要求納入設備汰換與系統升級週期,對HNDL風險較高的對外連線與共同服務另行安排優先專案,切換時同步準備回復與補償性控制措施。
合勤集團資安長游政卿則由產品信任治理切入。他表示,客戶真正關注的重點包括企業做出的安全承諾能否兌現、產品能否持續更新,以及所有措施是否具備可稽核證據。畢竟對資通產品型企業而言,一旦PQC進入網通、資安或OT產品,密碼機制便會牽動產品支援期限、韌體更新、裝置身分、信任根與市場准入條件。
游政卿指出,企業不宜用單一Q-Day日期決定投資,而應依資料保密年限、產品支援期限、法規及客戶要求、信任資產壽命與供應商成熟度排序。治理上要先回答哪些產品與資料優先、由誰負責、預算如何配置,以及採購條件要新增哪些要求。密碼技術資產清單(Cryptography Bill of Materials,CBOM)不能只列出演算法名稱,還要連結服務、設備、版本、權責單位、用途與例外處理,才能支援排序、追蹤與驗收。
他進一步表示,產品生命週期中的密碼設計要保留可替換、可更新、可監控與可復原能力。企業可透過穩定的密碼服務介面降低應用程式對特定演算法與硬體的相依,並以KMS或憑證生命週期管理(CLM)治理金鑰與憑證;演算法或政策變更也應納入持續整合與持續交付(CI/CD)測試。若採集中簽章服務,開發端只提出簽章請求而不直接持有私鑰,簽章端依政策選擇演算法並保留稽核紀錄,驗證端再依最低安全版本拒絕未授權降級,較能支撐後續演算法變動。
標準落地需整合盤點與持續驗證
工研院資訊與通訊研究所副經理蔡宜璋表示,美國國家標準暨技術研究院(NIST)已完成FIPS 203 ML-KEM、FIPS 204 ML-DSA與FIPS 205 SLH-DSA等核心標準,企業實作時仍須考量部分PQC演算法的公開金鑰、密文與簽章尺寸較現行機制增加,可能牽動頻寬、記憶體、儲存空間與處理效能。
蔡宜璋認為,過渡期間可採符合規範的混合式金鑰交換機制(Hybrid Key Exchange),同時結合傳統演算法與PQC機制,降低遷移期間對單一演算法的依賴;長期則須建立密碼敏捷性(Crypto-Agility),透過模組化架構、集中金鑰管理、演算法協商及自動化盤點,保留快速替換能力。這項能力也回應PQC標準仍在持續演進的現況,企業必須預留未來演算法再度調整的空間。
在盤點方面,蔡宜璋說明,可結合拓撲、黑箱與白箱三類方法。拓撲掃描透過SNMP與LLDP掌握設備連接關係,黑箱掃描分析TLS與SSH等網路通訊使用的密碼機制,白箱掃描則以原始碼靜態分析找出未上線或網路隔離設備中的密碼使用情形。三類結果整合後,可補足單純網路掃描看不到的OT與IoT資產。後續遠端更新機制也須納入PQC遷移評估,包含通訊通道身分驗證、更新清單簽章與檔案完整性驗證,並確認相關密碼機制具備後續替換能力。
資策會資安科技研究所技術總監張文村指出,標準正式發布只代表企業有了演算法選項,真正導入仍須確認既有環境、適用情境及準備度。企業需要釐清哪些系統仍使用RSA或ECC,哪些設備具備更新能力,哪些元件受外部供應商控制,再依應用情境判斷適合ML-KEM、ML-DSA或混合式機制,並確認供應商是否能提供升級、測試與備援方案。
張文村強調,PQC產品可以正常運作,仍不等於實作安全已經成立。功能面須檢查金鑰產生、封裝/解封裝、簽章與驗章結果是否正確;效能面要量測延遲、頻寬、記憶體與運算資源;程式實作還要檢視亂數、記憶體處理、錯誤處理與敏感資料清除;若涉及晶片與硬體,旁通道分析(Side-Channel Analysis)、錯誤注入與驗證流程繞過也需納入安全評估。產品支援PQC,也要確認既有PKI、TLS、VPN、SSH、KMS、HSM與憑證鏈能否整合。
因此,張文村建議以規畫、執行、查核、改善(PDCA)循環推進PQC遷移,讓密碼敏捷性同時成為技術能力與組織密碼風險管理框架。場域端可利用非侵入式流量收容與加密傳輸特徵分析建立CBOM,持續追蹤遷移狀態;供應端則應進行演算法正確性、邊界條件及旁通道攻擊等預檢測,透過標準化測試與第三方驗證縮小產品宣稱與實際安全能力的落差。
OT長生命週期考驗密碼敏捷能力
DataBrushing.AI創辦人暨執行長呂佳諺表示,高科技製造的PQC遷移還要面對OT設備生命週期長、更新頻率低,以及營運可用性、製程穩定與安全要求。工業控制系統(ICS)內的PLC、HMI、SCADA及嵌入式設備,常使用即時作業系統(RTOS)與受限硬體資源,現場也可能受到停機風險、相容性及維護窗口限制,因此難以套用一般IT系統頻繁修補與快速升級的方式。
呂佳諺指出,IT與OT介接邊界應成為早期盤點重點。攻擊者可能先利用IT環境的帳號、網路服務或供應鏈弱點取得立足點,再跨越信任邊界影響OT設備。企業可參考MITRE ATT&CK for ICS建立攻擊情境,進行威脅建模(Threat Modeling),據此判斷哪些連線、裝置身分、韌體簽章與安全啟動鏈需要優先保護。對短期內無法升級的設備,可透過零信任架構(ZTA)、網路區隔與微分段降低攻擊擴散範圍,為後續更新爭取時間。
他建議企業以階段方式逐步推進成熟度,先成立由高階主管負責的跨部門工作小組,把PQC納入資訊安全管理制度並啟動人才培訓,再依使用情境建立CBOM,進一步執行風險評估、概念驗證與Secure by Design。能升級的系統可逐步導入混合模式與可替換密碼介面,裝置端則應關注安全開機、裝置身分、硬體安全模組(HSM)與信任根(Root of Trust)等機制。
從多位講者提出的觀點可發現,企業要先掌握自身密碼使用位置、服務與供應鏈相依關係及優先資產,才能決定演算法、設備與切換方式。標準提供了技術方向,但真正影響遷移風險的仍是治理責任、密碼敏捷性、測試證據與營運回復能力。愈早把PQC要求納入採購、開發、升級與供應商管理流程,愈有助於降低後續面對標準演進與產品汰換時的集中改造幅度與營運風險。
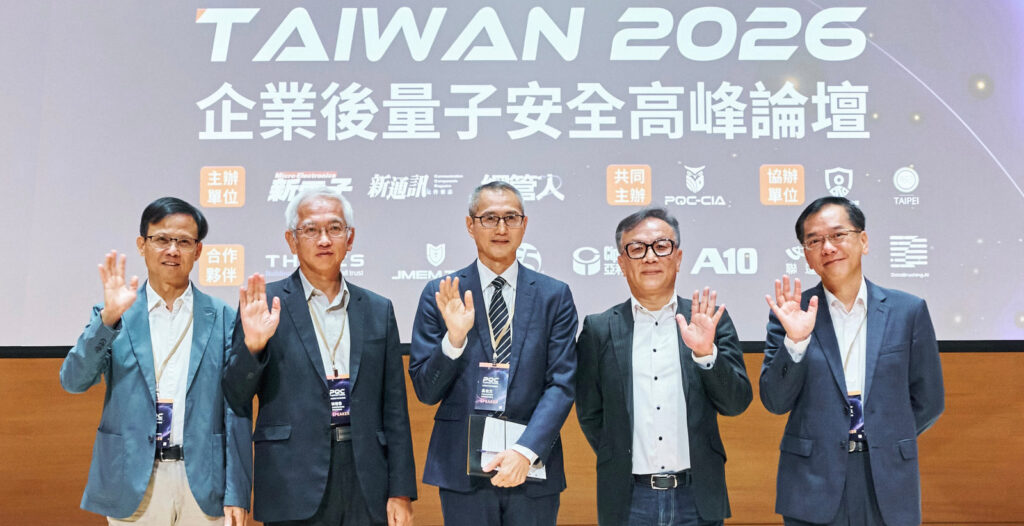
量子運算技術持續演進,使現行公開金鑰密碼體系面臨未來遭破解的風險。隨著後量子密碼(PQC)進入企業治理議程,企業推動PQC遷移,須兼顧營運穩定、加密敏捷性與供應鏈準備度。工業技術研究院資訊與通訊研究所副所長黃維中主持「台灣企業PQC遷移的挑戰與策略」焦點對談時指出,金融、高科技製造與技術供應端條件不同,共同課題都涉及管理階層授權;技術落地可先以試點累積經驗,再擴大範圍。
金融監督管理委員會資訊服務處處長林裕泰認為,若只能優先處理一件事,關鍵是先完成政策定調。金管會於2026年6月18日發布《金融業後量子密碼遷移參考指引》,將PQC政策與治理、密碼技術資產清單(CBOM)、加密敏捷性(Crypto-Agility)、生態系協作、風險排序、供應鏈管理,以及測試切換與營運韌性納入架構。即使量子威脅成形時間延後,仍可提升密碼資產可視性、可替換性與IT營運韌性。
中國信託商業銀行副總經理暨資安長吳佑文分享,中信銀真正展開PQC實作,是配合金管會2025年7月籌組的PQC遷移先導小組,但更早已推動密碼敏捷工程,將不同軟體開發套件(SDK)、API與硬體設備使用的密碼服務平台化,再以微服務提供應用系統呼叫。
密碼敏捷降低系統改版牽動
吳佑文說明,平台化可降低應用程式與底層密碼元件的耦合。未來切換後量子密碼演算法時,主要調整可集中在中介層或共通平台,降低應用系統逐一更換SDK或改寫介接方式的需求;部分應用可能僅須調整參數與呼叫設定。
在對外連線方面,吳佑文表示,目前部分網站已透過集中式閘道器處理傳輸層安全性協定(TLS),啟用TLS 1.3並支援模組格基礎金鑰封裝機制(ML-KEM)相關機制,將密碼協商集中於閘道層,後端應用維持既有介接。他並以零信任導入經驗說明,可先選擇高風險場域試行,再逐步擴大,形成適合自身環境的遷移方法。
林裕泰提醒,試點不能停留在單一設備或TLS介面的成功驗證,應沿完整服務路徑盤點裝置與系統,建立CBOM。依金管會指引,CBOM還應涵蓋演算法與參數、憑證鏈與金鑰來源、供應商版本與支援狀態,並納入切換、回退與共同驗證。指引亦將硬體安全模組(HSM)、TLS終端設備、簽章SDK與憑證管理平台列為重要驗證元件。
Thales台灣區應用及資料安全業務總監高士崑指出,PQC遷移也考驗人才累積。資安人員須理解應用系統、密碼服務與底層硬體相依關係,並累積跨團隊整合經驗。他建議成立跨部門PQC小組,盤點傳輸中、儲存中與使用中的資料,依資料價值辨識保護優先序,銜接既有資料安全、零信任及雲端治理機制。
金融樞紐與製造供應鏈走出不同路徑
金融業具有高度互聯的交易與信任體系。林裕泰表示,金管會發布指引只是第一階段,後續可由具樞紐角色的機構接續推進生態系協作,參與機構配合整體遷移計畫。依金管會指引,樞紐與節點模式可建立共同盤點語言、版本基準與測試方法,降低各機構重複定義規格與分頭測試造成的重工。大型金融機構也能分享盤點與實作經驗,協助其他機構縮短準備時間。
吳佑文補充,金融業較複雜的環節可能落在公開金鑰基礎建設(PKI)與憑證生態系。PQC導入牽涉憑證機構(CA)、演算法識別、硬體載具、晶片、SDK、作業系統及應用程式支援度,任何環節版本若未就緒,都可能形成瓶頸,因此需要憑證服務、共通基礎設施與關鍵供應商共同對齊。
驅動高科技製造業導入PQC的因素更直接連結市場與客戶。合勤投資控股董事長室資安長游政卿表示,企業資源分配仍須回到董事會與經營管理層,資安長必須說明PQC與產品安全、客戶信任、市場進入條件及供應鏈競爭力的關係,才能取得預算與跨部門支持。他以歐盟網路韌性法案(CRA)為例,說明出口導向企業須關注產品生命週期安全、漏洞處理及合規要求,並據此判斷整備速度。
依歐盟現行時程,CRA針對遭主動利用漏洞與嚴重資安事件的通報義務將於2026年9月11日起適用,主要義務於2027年12月11日起適用。CRA採風險導向資安要求,法規文本未直接指定企業必須採用特定PQC演算法。就PQC整備而言,製造業更實際的課題是產品密碼機制、晶片與安全元件能否支援後續演算法升級,以及供應商能否提出可驗證的更新路徑與測試證據。
游政卿指出,客戶已開始追問晶片端PQC支援、安全元件管理、更新方式與前期路線圖。這些問題會延伸至晶片商、韌體、憑證、金鑰管理與產品更新機制,單一企業難以獨立完成。PQC也逐漸成為檢驗供應鏈信任能力的重要項目。企業須提前掌握上下游產品的PQC支援與更新能力,降低後續標準演進及供應鏈元件調整時的系統改版、相容性驗證及營運切換風險。
前頁合照(左起):工研院資訊與通訊研究所副所長黃維中(左起)、金融監督管理委員會資訊服務處處長林裕泰、中國信託商業銀行副總經理暨資安長吳佑文、Thales台灣區應用及資料安全業務總監高士崑、合勤投資控股董事長室資安長游政卿,共同解析台灣企業PQC遷移的政策治理、技術實務與供應鏈挑戰。量子密碼(PQC)正逐步從概念走向實務導入階段。Thales大中華暨韓國區解決方案顧問陳昶旭表示,量子技術正朝工程化發展,政府計畫與民間投資持續增加。企業若仍把2029年或2030年視為遙遠期限,可能低估密碼資產盤點、互通性測試與架構調整所需時間。
陳昶旭指出,現階段最值得關注的是先竊取後解密(HNDL)風險。攻擊者可先蒐集今天傳輸的高機密資料,待未來具備足夠密碼分析能力的量子電腦出現後再嘗試解密,因此曝險窗口已經展開。TLS、公開金鑰基礎建設(PKI)、虛擬私人網路(VPN)、電子郵件加密及文件簽章等使用RSA、ECC或ECDH的場景,都應列為優先盤點範圍;AES-256等對稱式加密目前相對低風險,仍須持續監測。
PQC遷移可視為多年期營運韌性工程。陳昶旭認為,企業需要建立加密敏捷性(Crypto Agility),讓演算法、金鑰、憑證與密碼函式庫可在標準調整或新弱點出現時持續替換。前提是建立可維護的加密資產登錄冊,記錄使用位置、負責人、保護資料、相依關係、變更限制與機密性年限,並整理雲端、SaaS與合作夥伴等互通性需求。
為避免全面盤點造成停滯,陳昶旭建議以90天計畫驗證可行路徑。前30天定義範圍與負責人並建立初版加密資產登錄冊,接續30天選定兩項試點,一項聚焦PKI、TLS或簽章等內部信任路徑,另一項挑選企業可掌控的關鍵網路連線;最後30天累積效能、互通性、營運與監控紀錄,形成結構化、受治理且可量測的證據包,再逐步擴大範圍。
實務架構可採雙軌並行。靜態資料與使用中資料應檢視資料、身分、交易及關鍵應用的加密方式,並將金鑰託管與簽章錨定於硬體安全模組(HSM)等信任根;傳輸中資料可優先挑選跨機房、跨資料中心、雲端與災難復原等企業可控制兩端的連線進行試點,以降低HNDL曝險。
陳昶旭提醒,加密資產探索只是起點,盤點結果會隨憑證、金鑰、SSH金鑰、密碼協定與加密函式庫變更而失效,因此需要集中化管理與持續更新。他以自家方案為例展示一套量子防禦架構,傳輸中資料可使用Thales High Speed Encryptors(HSE),靜態資料透過CipherTrust Data Security Platform(CDSP)保護,使用中資料與金鑰則由Luna Hardware Security Modules提供保護。
陳昶旭表示,企業現在可先建立優先順序、選定試點、啟動供應商溝通並保護可控範圍,逐步形成可稽核證據與營運經驗。當量子技術、監理要求或標準再次變動時,能否縮短應變時間,取決於加密資產可視性與加密敏捷性是否已納入日常治理。
量子密碼(PQC)進入晶片與嵌入式系統後,導入難題很快由演算法支援延伸至效能、記憶體與安全啟動。振生半導體共同創辦人暨技術長羅宇呈表示,現行公開金鑰機制大量採用RSA、橢圓曲線密碼學(ECC)與橢圓曲線數位簽章演算法(ECDSA),若未來具備足夠能力的量子電腦成熟,加密基礎機制將面臨風險,企業與晶片業者因此需要提前準備PQC遷移。
羅宇呈指出,PQC導入嵌入式系統首先碰到的問題,是金鑰與簽章尺寸明顯增加,簽章、驗簽與金鑰產生也需要更多運算資源。對桌上型電腦或高效能處理器而言,額外延遲或許較容易吸收,但若是在Arm或RISC-V架構的微控制器(MCU)上以純軟體執行,效能與記憶體壓力會更加明顯。尤其安全啟動必須逐層驗證韌體簽章,驗證時間一旦拉長,就會直接反映在設備開機時間與使用體驗。
因此,羅宇呈認為PQC硬體加速器會成為晶片設計的重要環節。他表示,「團隊推出的晶片是市面上第一顆PUF-based PQC 晶片,實測比較軟體與硬體版本,在特定ML-DSA測試案例中,硬體加速可將延遲降低至百倍等級。」對資源有限的MCU而言,硬體化也可協助減少程式碼與記憶體占用,避免客戶為了支援PQC被迫提高處理器與記憶體規格。
除了演算法效能,羅宇呈也把金鑰保護視為硬體安全的另一項核心。即使PQC提高公開金鑰密碼的抗量子能力,只要根金鑰遭到擷取,密碼服務仍可能失去保護效果。他以物理不可複製功能(PUF)比喻為晶片的指紋鎖,利用製程差異產生每顆晶片獨有的特徵,在需要使用金鑰時才重建秘密值,降低根金鑰長期儲存在一次性可程式化記憶體(OTP)而遭物理分析的風險。
羅宇呈表示,PUF設計仍須處理可靠度與老化問題,例如部分PUF可能因元件特性隨時間改變而出現位元翻轉,因此必須在電路設計與位元篩選機制上降低錯誤率。其目標是把PUF、PQC硬體加速與抗物理攻擊能力整合至硬體信任根,讓裝置身分、金鑰保護與安全啟動在晶片底層形成一致的信任基礎。
以安全啟動架構為例,相比傳統設計,羅宇呈說明,整合型安全晶片可在主處理器啟動前完成PQC簽章驗證,降低客戶導入PQC的材料成本(BOM Cost)。振生也已將PQC信任根IP整合至Arm運算子系統(CSS)先進製程相關設計,並投入資料中心、國防與AI攝影機等應用,讓PQC遷移進一步落實到晶片層的信任與效能設計。
量子密碼(PQC)逐步進入企業資安治理議程,實際遷移除了盤點密碼資產與制定政策,也須找到可優先落地的技術切入點。F5資深解決方案技術顧問姜景懷指出,企業可先聚焦Internet連入資料中心的傳輸層安全性協定(TLS)入口,優先處理對外服務的加密連線,降低先收集後解密(HNDL)帶來的長期風險。
姜景懷表示,企業可以管理資料中心內部伺服器與應用系統,卻難以控制使用者端裝置、行動網路或公共Wi-Fi環境,因此對外服務建立TLS連線的入口,是PQC遷移值得優先檢視的位置。大型企業的重要Web、API及行動服務前端,通常會部署應用交付閘道、負載平衡與網站應用防火牆(WAF)等設備,TLS連線也常在此終結與重新建立,使其具備集中治理條件。
以F5的應用交付與安全平台BIG-IP為例 ,姜景懷指出,BIG-IP採用全代理式(Full Proxy)架構,用戶端會先與BIG-IP建立TCP與TLS連線,再由BIG-IP另行與後端應用伺服器建立連線,使前端與後端的協定及加密機制可以分開處理。即使既有後端應用仍使用較舊TLS版本,也能透過中介層降低大量修改應用產生的相容性衝擊。BIG-IP可讓前端使用TLS 1.3與X25519+ML-KEM,同時銜接使用TLS 1.2或其他既有機制的後端服務。
PQC遷移前仍須掌握現有加密資產。姜景懷說明,可透過OpenTelemetry等可觀測性機制,整合BIG-IP收集TLS版本、金鑰交換方式與連線資訊,辨識各項服務採用的TLS版本及金鑰交換機制,再連結至實際應用服務,作為升級優先順序與容量規畫依據。
憑證生命週期管理也是TLS治理的重要環節。當憑證有效期限持續縮短,人工申請、更新與撤銷將增加維運負擔。姜景懷指出,企業可採用自動憑證管理環境(ACME)協定,ACMEv2可透過TLS-ALPN-01等驗證方式自動完成憑證申請、簽發與更新,簡化大量TLS服務的憑證管理。
進入Hybrid PQC階段後,TLS金鑰建立可同時使用傳統X25519與後量子ML-KEM。姜景懷表示,混合式設計可兼顧既有生態系統相容性與量子風險防護;若連線端未支援Hybrid PQC,則可依雙方支援的金鑰交換機制回復使用傳統方式。不過,加入ML-KEM後,ClientHello攜帶的金鑰交換資料增加,原先可置於單一網路封包的ClientHello可能拆分為多個封包,也會增加TLS交握階段的設備處理負荷。
因此,企業評估PQC不能只確認功能支援,也須測試SSL每秒交易量、連線數與實際服務分布。姜景懷建議,先完成加密資產盤點及TLS 1.3升級,再針對高風險服務測試Hybrid PQC金鑰交換機制,觀察效能與相容性。大型環境面臨更高連線量時,也可將負載平衡與全代理及SSL卸載分層配置,以橫向擴充承接額外負荷。
量子密碼(PQC)遷移的第一步,是先掌握企業現有密碼技術資產。亞利安AI暨後量子安全事業部協理王添龍表示,例如金融業長期大量使用公鑰密碼、憑證與金鑰,加密應用又分散於不同部門與系統,若缺乏完整盤點,後續很難排定風險與遷移優先序。
他指出,企業可運用自動化工具發現演算法、協定、函式庫、金鑰與憑證等資產,建立密碼技術資產清單(CBOM),並依使用情境、部署位置與量子風險進行分級。Zentra PQC Ready整合平台則以加解密API平台、憑證管理、憑證簽發、金鑰管理系統(KMS)與硬體安全模組(HSM)等能力,支援盤點後的集中治理。
王添龍表示,PQC遷移還須建立加密敏捷性(Crypto-Agility),讓演算法與應用程式解耦,使演算法更新可透過組態調整完成;過渡期間可採傳統與PQC演算法並行的Hybrid模式,降低系統切換與互通風險。
混合金鑰交換降低量子解密風險
前透過瀏覽器載入的網頁,多數已採HTTPS加密。A10 Networks亞太區技術總監陳志緯表示,若具足夠規模的高容錯量子電腦成熟,Shor演算法將威脅RSA與橢圓曲線密碼學(ECC)等公鑰密碼機制,長期敏感資料須提早評估「現在竊取未來解密」風險。
針對後量子密碼(PQC)遷移,陳志緯指出,考量ML-KEM實際部署歷史仍短且須兼顧終端相容性,現階段可採X25519搭配ML-KEM-768的混合式後量子金鑰交換(Hybrid PQC Key Exchange),並透過TLS 1.3交握機制協商雙方支援的金鑰交換方式。
為降低企業架構升級複雜度,A10 Networks提出PQC TLS/HTTPS安全遷移方案。陳志緯建議透過前端A10 ADC集中處理TLS加解密,並串接ThreatX WAAP與TrojAI Defend大型語言模型防火牆(LLM Firewall),讓後端伺服器無須同步全面更新PQC能力,同時建立支援演算法逐步替換的密碼敏捷性,並規畫以硬體加速降低後續PQC運算負載。