
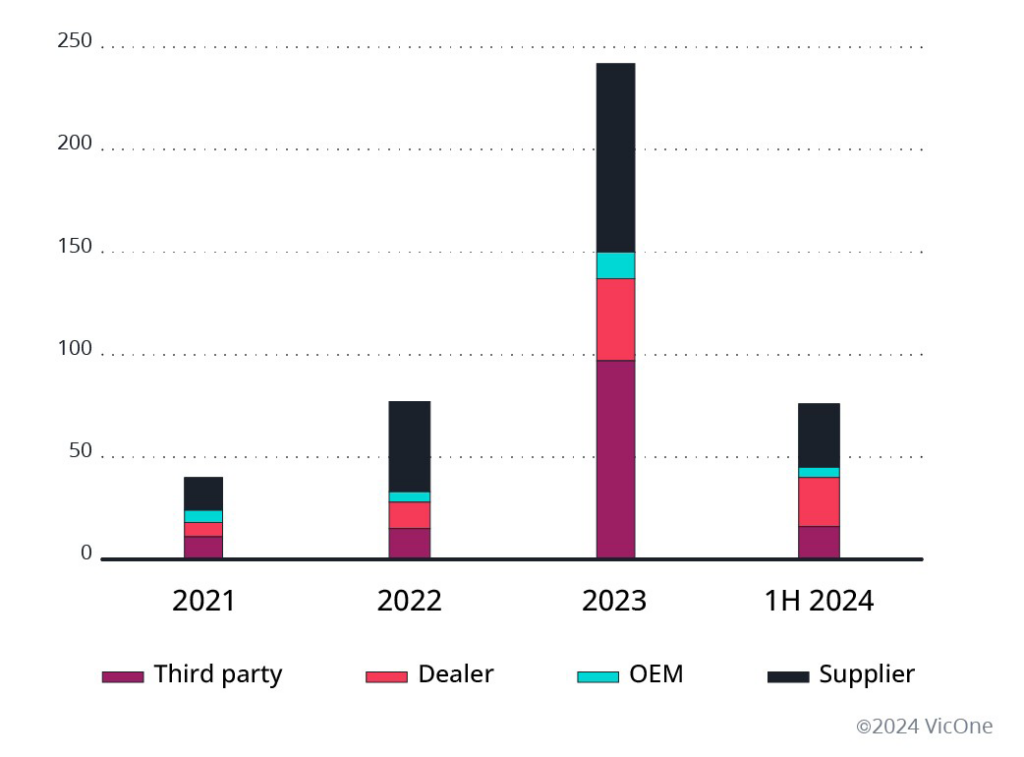
據來自外部報告和專門的洩漏網站等多方來源,威脅監控系統識別出多起針對汽車產業組織的勒索軟體攻擊。從2021~2024年上半年,勒索軟體攻擊事件顯著增加,特別是2023年相較過去數年出現了大幅成長,表明這個問題愈發嚴重,並可能對汽車產業帶來重大影響。
汽車供應鏈中的勒索軟體現狀
汽車供應鏈包括資訊科技(IT)和營運技術(OT)下的商務營運。兩者的主要區別在於,網路犯罪分子通常以IT平台為目標,透過網路釣魚嘗試、軟體漏洞和錯誤配置等方式進行攻擊。IT專注於組織的前端資訊系統,而OT則是獨立運作、維持隔離並使用專有軟體,對攻擊者構成較大的挑戰。但是,儘管OT專注於後端生產或機器,但勒索軟體攻擊可能會對IT和OT產生影響,而導致業務中斷及進一步影響。
這種日益嚴重的威脅反映在整個產業報告的勒索軟體損害的規模上。廠商如VicOne對2021~2024年上半年勒索軟體造成的損失進行估算,汽車產業400多家公司遭到勒索軟體的攻擊損失達到920億美元。
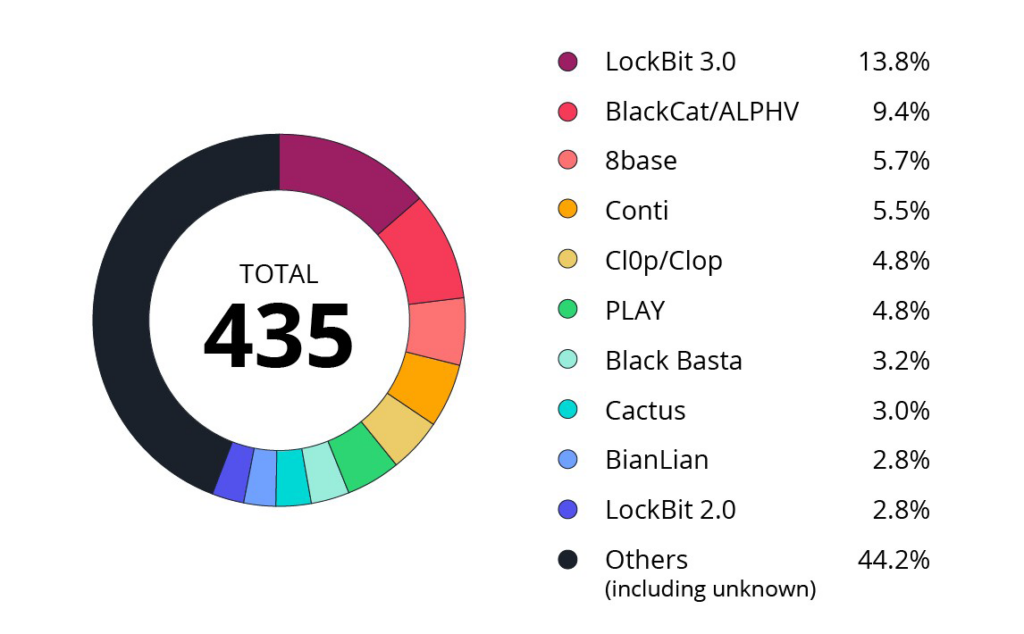
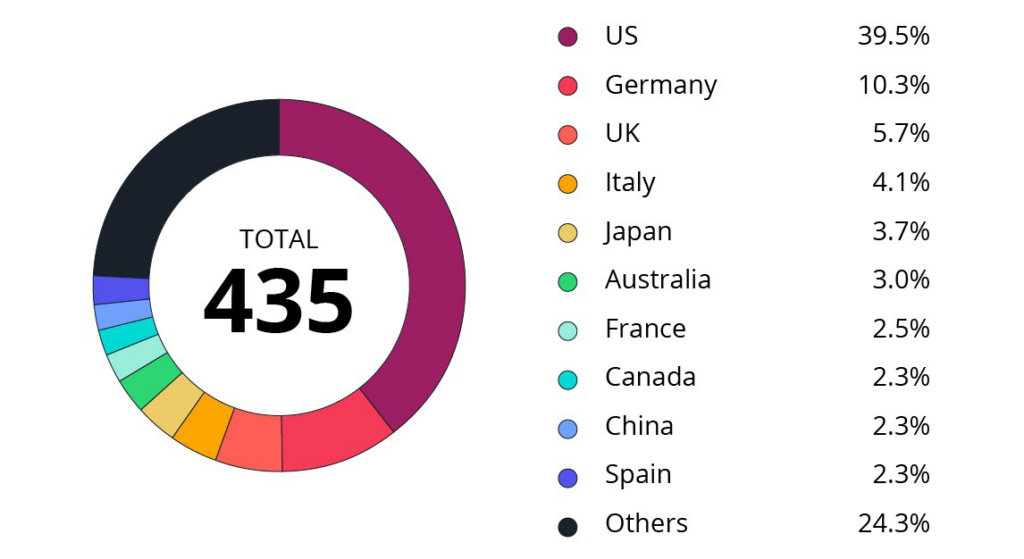
2023年排名前三的勒索軟體家族都是臭名昭彰的:Lockbit 3.0(13.8%)、BlackCat/ALPHV(9.4%)和Cl0p(4.8%)(圖1)。Lockbit 3.0導致大量受害者,直到2024年,在執法部門Cronos行動的打擊下,方嚴重擾亂了其運作。俄語勒索軟體組織BlackCat/ALPHV擅長使用先進的勒索手法,在美國造成重大影響。Cl0p利用傳輸軟體MOVEit的漏洞加速其營運,導致數千名受害者,其中亦包括汽車產業的受害者。
2023年勒索軟體的突然激增顯示出網路犯罪分子的攻擊性和投機主義特性對汽車產業的影響。供應商和第三方提供者仍然是汽車供應鏈中勒索軟體的主要目標,隨著經銷商數量的增加,這一趨勢每年都持續存在(圖
2)。這可能是因為第三方供應商主要在IT系統上執行,這些系統容易受到常見的初始攻擊媒介的影響,例如社交工程、網路釣魚、遠端存取和軟體漏洞。
勒索軟體對汽車產業的影響
以下是汽車業勒索軟體事件的一些常見影響,並引用了值得注意的事件。
業務營運中斷或IT系統停擺
勒索軟體的嚴重影響包括導致業務營運停止和IT系統癱瘓。例如,麒麟(Qilin)勒索軟體團隊攻擊了一家提供汽車內部組件和駕駛座艙電子解決方案的中國汽車公司。一家與之合作的跨國汽車製造公司受此攻擊所波及,導致無法組裝部分車輛,因此提起索賠2,600萬美元的訴訟。
一家日本知名車廠的主要供應商遭遇網路攻擊並收到威脅訊息,導致該車廠關閉了14家工廠、影響了數千輛汽車的生產。這明顯看出勒索軟體如何對下游生產力造成重大影響。
儘管業務中斷取決於組織的網路彈性和復原機制,但勒索軟體的威脅存在時,業務被迫中斷很難避免。Rook勒索軟體對一家日本汽車公司的攻擊影響了其墨西哥工廠的12台電腦等事件;一家日本汽車軟管製造商在美國的子公司不得不切換成手動生產和運輸,以維持汽車零件供應鏈運作。儘管勒索軟體來源不明。一家電動車電池供應商由於疑似勒索軟體攻擊,而關閉了德國、羅馬尼亞和印尼的五個主要工廠。
洩漏TB級數據
駭客聲稱從2021~2024年上半年已從大約20家公司竊取了至少1TB的資料。最常見被竊取的數據包括員工資料、智慧座艙、智慧駕駛和外出等研發技術檔案,客戶管理系統日誌及客戶資訊,甚至包括驅動控制和感測器等汽車系統功能數據。
網路監控中,TB級別的資料移動顯示已存在異常下載行為,這是一種預防攻擊的措施之一。從上下文來看,記錄以來的最大洩漏規模來自LockBit 3.0的攻擊,該組織竊取了40TB的資料。接下來,Snatch竊取了來自中國頂級汽車系統供應商的20TB資料。除了有一次,攻擊者聲稱從一家美國汽車公司竊取了5TB資料,其中包括工程數據和車用高科技電子產品的資訊;其他洩漏資料的大小通常在1TB到4TB之間。
客戶或員工的資料外洩
遭受網路攻擊的公司無論是否受到影響,都必須向客戶通報有關數據洩漏的情況並更新最新情況。
據報導,臭名昭著的Akira勒索軟體組織在大洋洲地區襲擊了一家日本車廠製造商的子公司。該公司向大約10,000名客戶通報了這一事件並免費提供IDCARE(一項身分和網路犯罪支援服務),以應對可能受到影響的客戶。此外,該公司還提供免費的信用監控、政府身分證件更新費用報銷,以及專門處理網路相關諮詢的客服中心。
另外,Conti勒索軟體影響了美國的一家汽車修診工具供應商,該供應商承認了此次資料被竊事件,並通知客戶可能洩露的是所屬員工和特許經銷商的資料,類型包含他們的社會安全號碼、出生日期和員工身分識別號碼。同樣地,該供應商還為受害者提供免費訂閱一年的IDX,這是身分盜竊保護服務,用以監控信用並偵測詐欺行為。
資料外洩使客戶資料面臨風險,這就是為什麼公司必須採取必要的措施來防止和最大程度地減少外洩。例如,針對第三方汽車軟體供應商的網路攻擊也影響了各個經銷商和汽車合作夥伴。隨後,該公司在高等法院升級了限制令,以防止任何人分享可能在網路上發布的客戶訊息,並採取了必要的行動,例如強化和提高其系統的安全性。
BlackCat勒索軟體組織據稱以汽車供應商為目標,竊取了25,000名員工的資料。該公司向其員工通報了個人資料和銀行資訊可能被洩露的情況,網路犯罪分子可能會利用這些資訊來實施詐騙計劃,例如申請貸款和信用卡,或者更糟的是,在地下市場上進行交易和出售這些資料。
勒索軟體組織索要百萬美元贖金
大型勒索軟體集團需要巨額資金,特別是來自高收入公司的贖金。以下列出的是真實案例以及相應的贖金要求:
・Medusa勒索軟體組織向一家汽車車廠發出10天期限的最後通牒,要求其支付800萬美元以換取被竊取和加密的文件。
・網路犯罪分子聲稱竊取了內部數據,並向一家中國汽車製造商索取225萬美元。
・DoppelPaymer勒索軟體組織向美國一家汽車製造商索取2,000萬美元。
・LockBit 3.0營運商向英國一家豪華汽車經銷商集團索取6,000萬美元的贖金,該集團擁有200多家實體單位提供銷售服務。
Lockbit 3.0組織據報導從一家德國輪胎和汽車零件公司竊取了40TB的數據,並推測其中包括了監督委員會議有關的資訊。報導指出,這些數據已在地下市場以5,000萬美元的價格出售。
多重勒索軟體攻擊的可能性
勒索軟體攻擊帶來的另一個主要問題是隨之而來的地下活動。這些活動使威脅行為者能夠交換有關軟體漏洞和被盜憑證的訊息,或者更糟的是,進一步的傳播勒索軟體。
網路犯罪分子將跨國公司當作目標,是因為被盜資料在地下交易和出售具有較高的價值。例如,據報導,一家德國汽車供應商曾多次遭受來自不同營運商的勒索軟體攻擊,其中勒索軟體包括Conti和Mount Locker。這些攻擊觸發了對IT基礎設施未經授權的訪問,影響了製造部門並使工廠運作陷入停滯。
因資料外洩而採取的法律行動
當客戶資料外洩或業務被迫中斷時,後果就容易引發訴訟。一個例子是Play勒索軟體組織對英國一家汽車經銷商發動攻擊,其中涉及敏感資料的外洩。除了勒索軟體攻擊造成的營運後果,如網路中斷、執行任務面臨挑戰以及第三方和經銷商必須找尋替代方案之外,該公司還必須應對來自客戶的集體訴訟,這些客戶的電子郵件帳戶因資料外洩而遭受詐欺。
詐欺企圖
資料外洩的後果可能會使客戶因個人識別資料(PII)被盜而遭受詐欺企圖。例如,前面討論的同一家英國汽車公司的客戶經歷了越來越嚴重的詐欺行為,這導致他們採取了法律行動。最近,一個涉嫌針對某汽車經銷軟體供應商的勒索軟體攻擊引發了網路釣魚攻擊,詐騙者冒充該公司的代表,在攻擊造成的IT中斷期間提供協助。
遏制汽車產業的勒索軟體
了解公司可能因勒索軟體攻擊而面臨的具體影響至關重要。雖然最糟糕的是潛在的骨牌效應,但幾乎所有影響都有可能使業務面臨風險,並且恢復可能需要一些時間。例如,在最近涉嫌針對第三方車輛供應商的勒索軟體攻擊案件中,所有客戶的營運需要數週時間才可能完全恢復正常,無法日常營運就導致不少財務損失,因為這些客戶多依賴受影響的第三方軟體來維持他們的生意運作。
因此,實施全面的安全措施至關重要,包括採用零信任模型、制定勒索軟體備份和恢復計劃、管理單點故障,投資於網路安全以檢測和預防網路攻擊、並且要進行安全演習使組織為面對勒索軟體攻擊做好準備。
現代汽車的連網性早使得汽車網路安全需求提升到超越了傳統IT系統的高度。車聯網(V2X)的發展路徑儼然會成為勒索軟體攻擊的下一個潛在目標,而這樣的影響將遠甚以往,特別是對正在路上行駛的車輛。因此,強化車載流量監控、有效的漏洞管理以及雲端服務、API和端點的強大安全防護變得益發重要,以確保聯網的安全性以及車廠、供應商與車主的安全。