
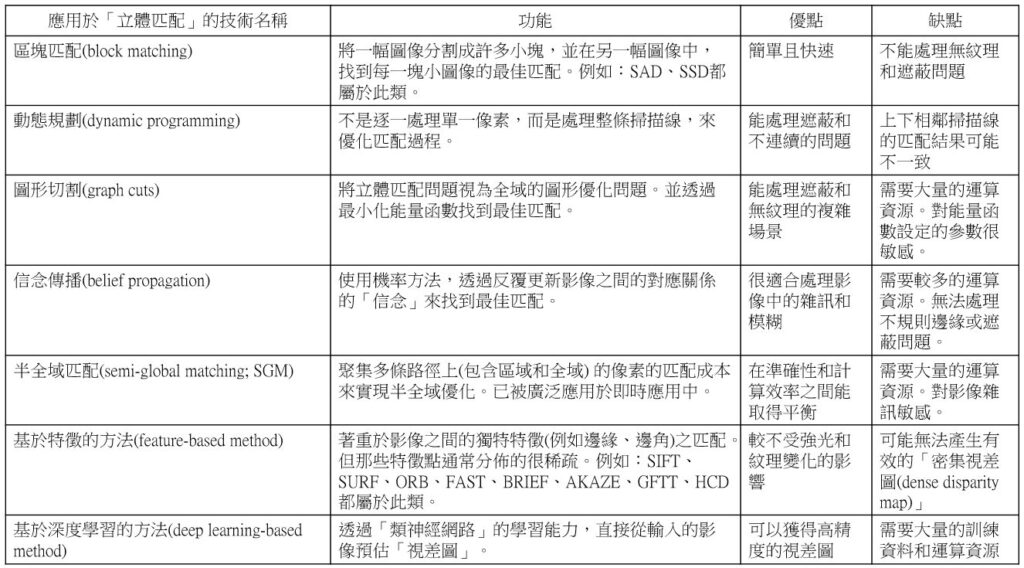
前有許多種立體匹配技術被應用於解決在兩個影像之間尋找匹配點的問題。表1列出了常見的立體匹配技術和它們的優缺點。本文將介紹源自動態規劃(Dynamic Programming)概念的立體匹配技術,以及與此技術結合能降低運算成本的方法。
動態規劃
動態規劃是一種通用的演算法設計概念,最早由Richard Bellman在1950年代提出,用於解決具有重疊的子問題(Overlapping Subproblem)和最優的子結構性質(Optimal Substructure Property)的問題。在動態規劃中,如果可以從一個問題的子問題的最佳解中產出該問題的最佳解,則該問題具有最優的子結構;如果在計算過程中重複求解相同的子問題,則該問題具有重疊的子問題。
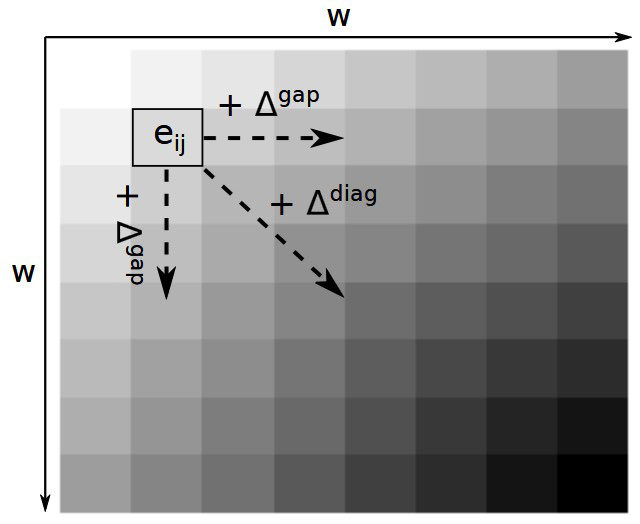
Needleman-Wunsch演算法是一種基因序列比對演算法,旨在找到兩個基因序列的全域最佳比對。它利用動態規劃的概念,透過構建評分矩陣(Scoring Matrix)和回溯矩陣(Backtrack Matrix)來找到最佳比對方案。這種方法的核心是最小化或最大化某種評分函數,並且在比對過程中逐步解決子問題,最終得到全域解。圖1是使用Needleman-Wunsch演算法求出評分矩陣的實例。
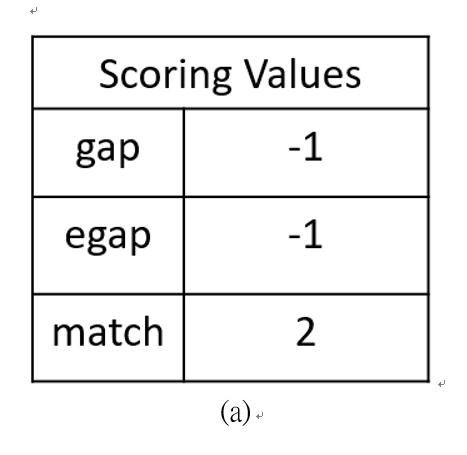
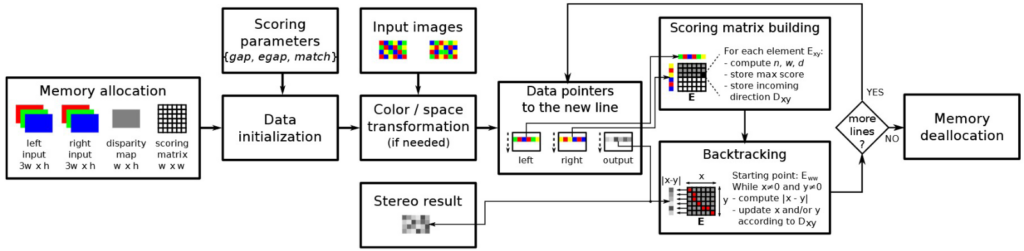
圖2是雙目相機進行立體匹配時所採用的評分矩陣演算法,它是源自Needleman-Wunsch演算法。圖3是舉一個大小為4×5的評分矩陣E來說明。E是由輸入的序列(Sequence)l和序列2構成的,且序列1和2分別代表從雙目相機輸出的影像經水平對正(Rectification)後的掃描線。為方便說明,序列l的內容設為5634,序列2的內容設為57135,可將它們視為像素值(Pixel Value)。預先決定的評分規則分別是:單一間隔(Gap)是-1分,連續間隔(Extended Gap,Egap)是-1分,匹配(Match)是2分,如圖3(a)。不過,連續間隔的扣分通常低於單一間隔的扣分,這是為了鼓勵間隔能聚集在一起,而不是分散。
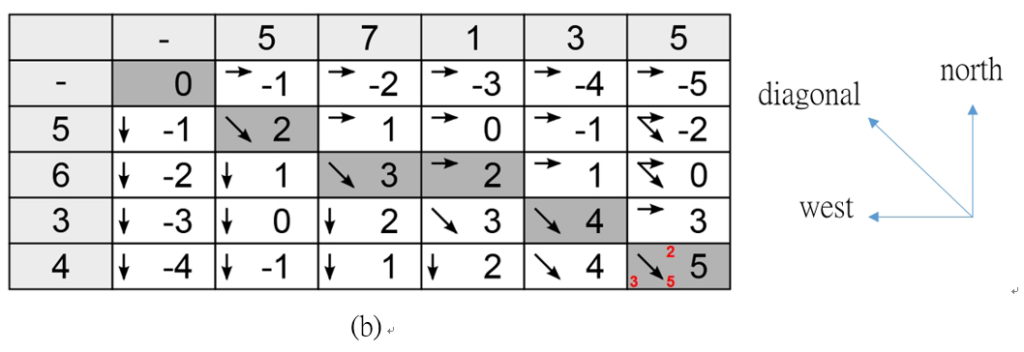
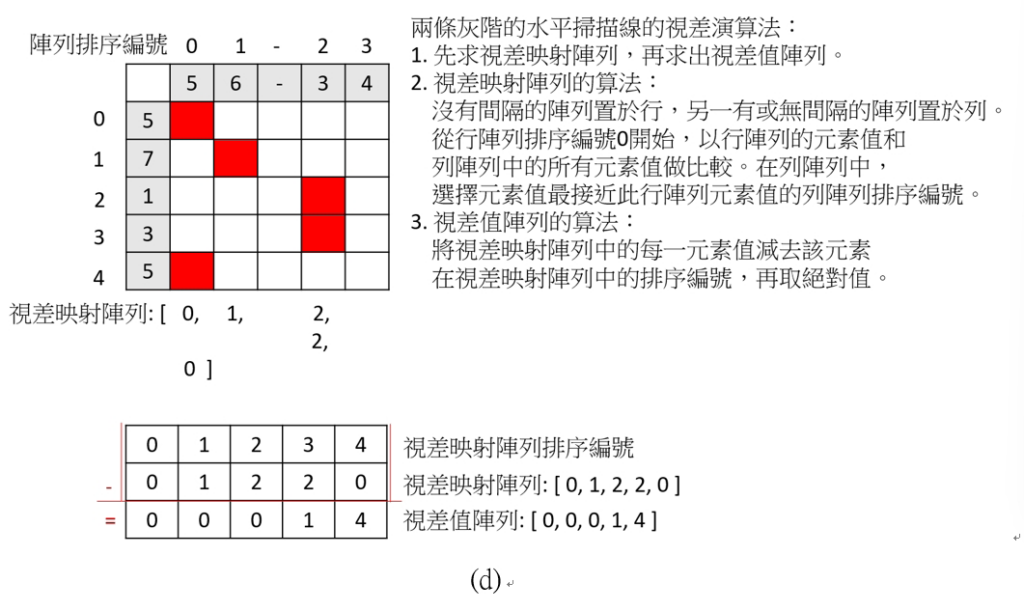
所謂間隔或空位是因遮蔽(Occlusion)或無紋理(Textureless)造成兩個立體視覺影像不相符的區域。根據圖2立體匹配的評分矩陣演算法,可以求出E的所有元素值,如圖3(b)。最終的最佳對齊方式,可以從E的最後一行或最後一列且是最高分數的元素,沿著對角線回溯找到,如圖3(b)和(c)。在圖3(c)中,為了讓序列1和2的長度一致和能夠匹配,使用「-」表示間隔或空位。圖3(d)是根據圖3(c)的回溯結果,利用灰階像素的光強度,計算出視差映射陣列(Disparity Mapping Array),然後算出視差值陣列(Disparity Values Array)。
如此處理至累積成一個視訊訊框(Video Frame),就可輸出一個視差圖(Disparity Map)。式子(1)是E的第一行和第一列元素的初始值的計算步驟。E[0,0]是E的初始化位置,其初始值永遠為0,因為它代表比對流程的起點,不代表任何間隔或對齊的扣分,僅代表原點。式子(2)和(3)是分別求出E[1, 1]和E[4, 5]之值的計算步驟。不匹配(Mismatch)的扣分值是等於-ABS(l[i] – r[j]),ABS()是表示求絕對值。對角線(Diagonal)值=E[i – 1, j -1]+match+mismatch;這裡的match是設為固定值2。
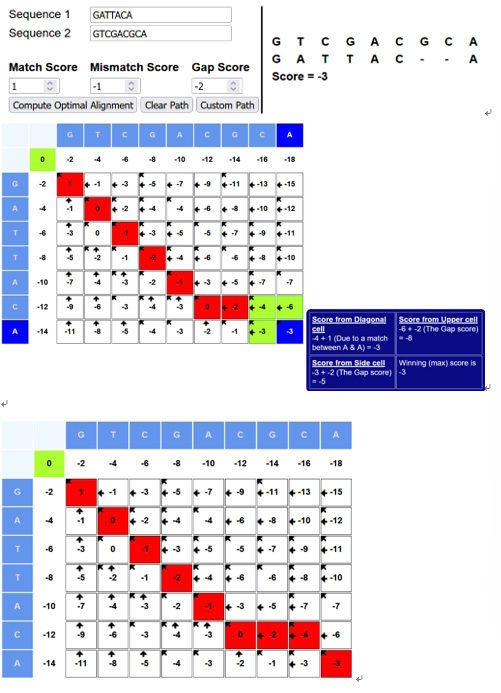
圖4是評分矩陣的資料流模型,可將它視為圖2的流程圖。在此評分矩陣的建構模組中,xy是代表圖2中的第i行和第j列,n、w、d分別代表:北方、西方、對角線的分數,比較這三個方向的分數,並選擇和儲存其中最高分者,同時將最高分者的方向儲存於Dxy。在回溯模組中,是利用評分矩陣重建路徑,或找到解決方案。回溯通常是從評分矩陣的最右下角具最高分的Eww元素開始,沿著對角線向上找出最高分的元素。
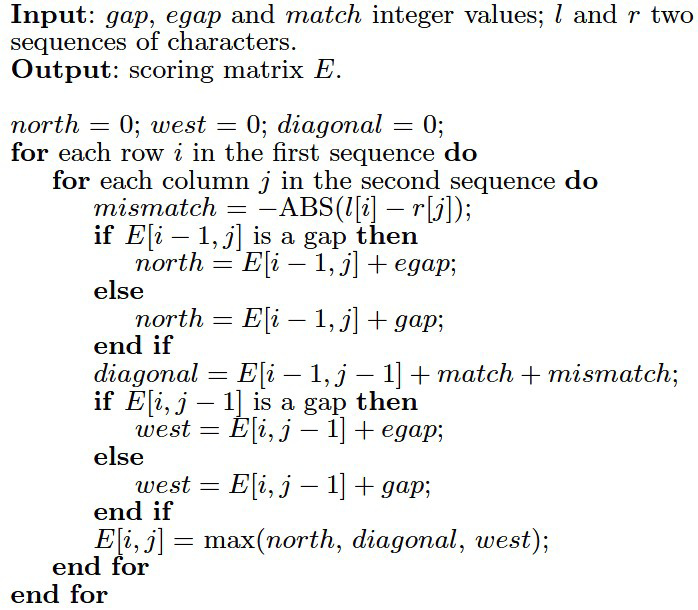
圖4中的|x – y|等於圖2中的ABS(l[i]-r[j])。回溯可說是建構評分矩陣的逆向作業,所以x或y會根據Dxy儲存的方向遞減。如果Dxy儲存的方向是北方,則x減一行,向上走一格;如果Dxy等於西方,則y減一列,向左走一格;如果Dxy等於對角線,則x、y各減1,沿對角線往前走一格。如此回溯直到原點為止,最後得出圖2(c)的比對或匹配結果。
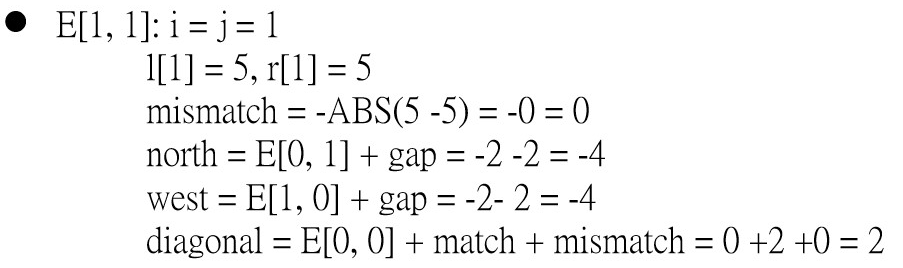
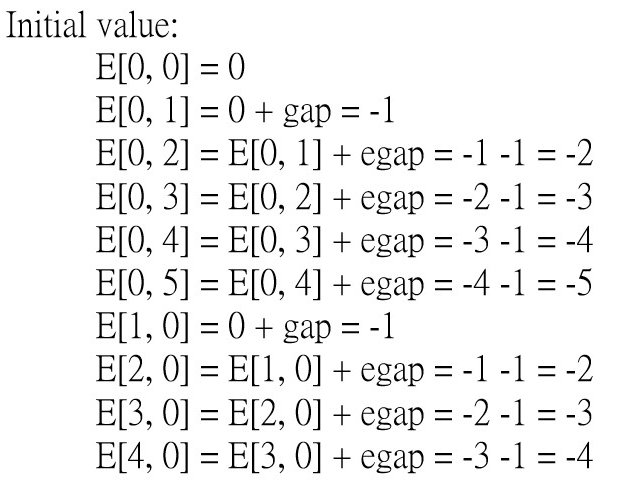
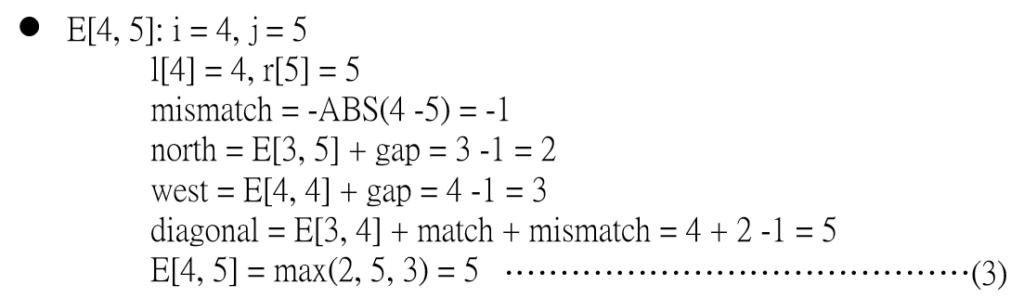
平行運算
若將全域比對減少為掃描線比對,則在給定的時間內,只需要考慮一條掃描線。並且,當一次僅處理一條掃描線時,所需的記憶體大小和運算複雜度會明顯少於一次處理整個影像。這對於運算資源很有限的嵌入式裝置而言,是很重要的。若想將評分矩陣演算法安裝到嵌入式裝置的主機板中,必須考量的重要因素有二:處理器的最高速率、可用的記憶體大小。通常需要採用一些編碼優化技術來克服這兩大限制因素,這些技術可區分為兩類:一是處理最佳化,旨在減少整體的處理時間;另一是記憶體最佳化,其目的是為了減少執行演算法所需的記憶體總量。
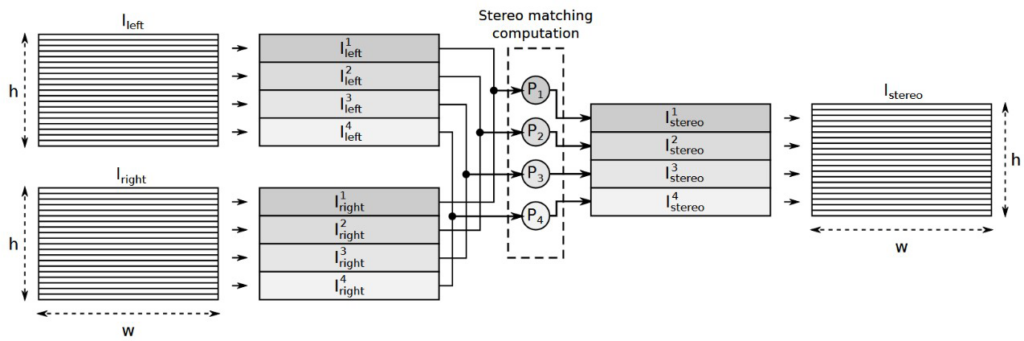
處理最佳化所採用的方法包括平行運算(Parallel Computation)、函數堆疊管理(Function Stack Management)和簡化循環週期(Loop Cycles)。此外,為了提高運算效率,還須盡量將演算法內的乘法運算改成加法運算,以及盡量使用暫存器或緩衝器來儲存變數,避免直接存取記憶體。由於立體影像的掃描線是彼此獨立的,因此雙目相機的影像解析度w×h(是以像素(Pixel)為單位),可分成h個連續的掃描線,在N個不同的處理器{P1, P2, …, Pn}中被執行,如圖5所示。
此外,為了達到工作負載能平均分配於{P1, P2, …, Pn}處理器的目標,首先使用式子(4)來計算α參數,mod是取模數(Modulus),亦即h除以N的餘數。前α個處理器需負責處理L_α條掃描線,如式子(5)。其餘處理器需負責處理L_N-α條掃描線,如式子(6)。例如:雙目相機輸出的影像解析度是1920×1080,使用7個處理器,α=1080 mod 7=2,這表示前兩個處理器P1、P2需處理的負載各為L_α=[1080/7]+1=155。其餘5個處理器只需處理基本負載L_N-α=1080/7=154。掃描線的總數依然等於154×5+155×2=1080。
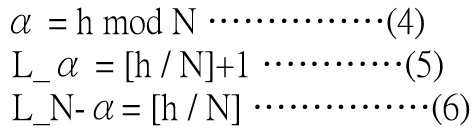
每條掃描線所需的處理時間,可能因為這三種因素而不同:(1)輸入影像的顏色分佈,分析某些區塊的複雜色彩需較多時間。(2)評分矩陣的計算,取決於視差(Disparity)。(3)回溯步驟。
理論上,動態分配能根據目前處理器的負載,即時指派每條掃描線l_left_h(t)和l_right_h(t)到特定的處理器P_n,達到平均分配工作負載、提高效率的目標。但實務上,如果事先不知道輸入的數據內容,則很難預測所需的處理時間。動態分配還會帶來額外的工作量,這包含徹底評估目前輸入的左右圖像中的掃描線、比較兩者的色彩分布、可能影響視差計算的圖案或紋理,以及可能影響立體匹配所需時間的其它因素。
這些都需要額外的時間和運算資源,特別是對於每行有許多像素的寬影像,因為處理時間與圖像的寬度成正比。所以,對於訴求低成本的3D雙目相機裝置而言,使用即時動態分配的效益並不如使用式子(4)至(6)的方法,因為它很簡單,又能預先確定各處理器的工作負載,易於實作。而且,它還能確保資源的有效利用,並可減少因立體匹配所產生的時間延遲。
記憶體優化
為了評估所需的記憶體總量(以位元組為單位),定義下列參數和計算式,但不考慮演算法程式中微不足道的局部變數:
・輸入一張圖像的解析度(w×h):亦即雙目相機的影像解析度,以像素為單位。
・輸入圖像的通道數量c:若c=3代表RGB圖像;c=1代表8位元的灰階(Grayscale)圖像。
・能表示評分矩陣的元素(ei,j)最大值的位元組ε:i, j分別是評分矩陣的行數和列數。此處的評分矩陣是正方矩陣(Square Matrix)。因為輸入的是兩圖像的水平掃描線,i, j之值是介於1和w之間,而且i和j的最大值都等於w。如圖6所示。
・從左相機輸入的圖像大小(w×h×c位元組)
・從右相機輸入的圖像大小(w×h×c位元組)
・輸出灰階的視差圖大小(w×h位元組)
・評分矩陣的大小(N×w×w×ε位元組)演算法剛開始被執行時,若只用到一個處理器,評分矩陣E所分配到的記憶體區域是可重覆使用的。此時,單一處理器會依序計算輸入的每對掃描線的每個像素的得分,若舊的得分值不需要時,則新的得分值會覆蓋掉其記憶體位址的內容。但當輸入的掃描線數量增加時,會使用到N個處理器,此時每個處理器核心都必須擁有各自專用的記憶體區域。
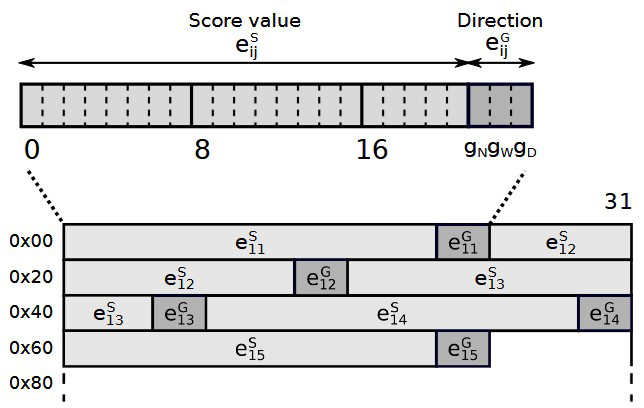
因輸入至評分矩陣的每個像素值的最大值和單一間隔、連續間隔的最大設定值、對角線匹配的最大設定值都是255,而且當兩序列相同時,在對角線上的元素值是累加的,這時在評分矩陣的最右下角可得到最大元素(ew,w)值w×255。在評分矩陣的每個元素值,都包含兩個部份:得分、方向。使用21個位元足以表示得分部份,方向是用3個位元表示。所以ε等於3位元組,亦即24位元,如圖7。將輸入的兩圖像大小、輸出灰階的視差圖大小、評分矩陣的大小加總,於是需要的記憶體總量M可由式子(7)得出。
因為在計算元素ei,j之值時,需使用(i–1, j)、(i–1, j–1)和(i, j–1)三個元素之值,但其實這只需要評分矩陣中的i和(i–1)這兩行即可,不需要整個評分矩陣,因此所需的評分矩陣大小可以從w×w×ε減少至2×w×ε(位元組)。此外,在進行回溯時,可能需要不同的方向或額外資訊,所以每個像素還需要額外的4個位元,因此需要的額外記憶體大小是4×w×w(位元)或w×w/2(位元組),由此導出的記憶體總量如式子(8)所示。而式子(9)與式子(8)相比,它的h等於1,這表示它除了逐行計算輸入的一對掃描線以外,輸出也是一條掃描線或立體線(Stereo Line)。這種優化方法被稱作行版本(Line Version),也是使用記憶體總量最少的版本。
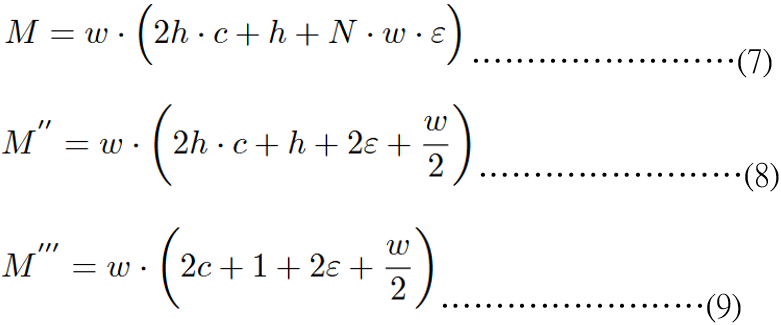
AI與IoT加速融合,代理式AI在強化自動化與營運效率之際,也放大聯網裝置攻擊面,企業資安必須從被動偵測走向主動防禦與模型護欄治理,以降低風險與成本。
著人工智慧(AI)與物聯網(IoT)技術的深度融合,產業正發生前所未有的資安典範轉移。從自動駕駛汽車的發展軌跡到智慧工廠中的機器人應用,聯網設備的攻擊面正急遽擴大;而具備自主決策能力的代理式人工智慧(Agentic AI),在大幅提升自動化效率的同時,也引入了全新的非人類身分治理難題。未來的資安防線已無法僅依賴被動偵測,必須轉向主動防禦、導入安全護欄(Guardrails)機制,以建構應用場景的安全生態。
AI賦能自動化精準打擊物聯網
物聯網設備早已深入企業營運與關鍵基礎設施,然而其異質性高、更新不易的特性,使其成為駭客眼中的軟肋。國家資通安全研究院副院長龔化中指出,傳統的物聯網資安風險主要集中在製造商裝置潛藏的後門程式,以及更新過程中的供應鏈入侵。然而,隨著AI技術的介入,攻擊型態出現了質變。龔化中表示,AI不僅讓社交工程詐騙更加逼真,更關鍵的是實現了「自動化的入侵與漏洞發現」。
更令人擔憂的是當物聯網結合了具備自主行動能力的Agentic AI。龔化中以無人機展演為例模擬,若指揮無人機群的AI代理因提示詞注入(Prompt Injection)攻擊或模型本身的幻覺(Hallucination)產生錯誤指令,可能導致無人機群在空中相撞甚至發生爆炸。這顯示出資安防護的範圍必須擴大,除了傳統的設備漏洞管理,更須涵蓋AI模型本身的安全性,建立所謂的護欄機制,嚴格過濾AI的輸入與輸出,防止惡意指令的滲透,並減少幻覺的影響。
掌握代理式AI治理挑戰
企業導入AI的腳步從未停歇,國立臺灣大學電機系教授暨資安科技研究中心主任林宗男分析,具備持續記憶、推理規劃與自主行動能力的Agentic AI正成為產業新寵。以智慧工廠為例,傳統AI僅能偵測機台異常並發送警報等待人工處理;而Agentic AI則能主動調閱歷史數據、派遣維修機器人,甚至直接調整產線參數以維持運作。
然而,這種高度的自主性也帶來了全新的資安威脅。林宗男強調,Agentic AI在物聯網環境中通常握有極高的權限,能讀取敏感數據並下達控制指令。一旦這個「代理人」被駭客透過資料投毒(Data Poisoning)或提示詞注入所控制,它將變身為擁有合法權限的「內鬼」,在企業網路中進行橫向移動,造成的破壞力遠超傳統外部攻擊。
此外,林宗男特別點出「非人類身分」(Non-Human Identity,NHI)管理的迫切性。隨著Agentic AI與大量物聯網設備的協作,預估未來機器身分的數量將是人類員工的12倍以上。這些機器身分的生命週期極短且動態變化,傳統的身分識別與存取管理(IAM)機制難以應對。林宗男認為,企業必須導入零信任架構,對所有AI代理與物聯網設備的存取行為進行持續驗證與最小權限控管,才能避免AI代理成為資安的破口。
預見機器人防禦之道
在實體世界中,機器人產業的崛起與當年的汽車產業有著極高的相似性。VicOne亞太區資深協理陸振翔指出,機器人的系統架構與汽車高度雷同,皆包含感知單元、決策單元與執行單元。
特別報導
隨著機器人從封閉工廠走向開放場域(如服務型機器人、人形機器人),其面臨的資安風險也與聯網車輛如出一轍。
陸振翔舉例,負責工廠巡檢的機器狗,因存在未修補的已知漏洞,短短十分鐘內便可被成功入侵。被駭客控制的機器狗不僅能竊取鏡頭影像,甚至能被操控衝撞人群。這凸顯了機器人若缺乏資安防護,將對人身安全造成直接威脅。陸振翔表示,汽車產業過去在功能安全與網路安全的整合經驗,正是機器人產業此刻最需要的他山之石。
歐盟針對汽車產業實施的UN R155法規與ISO/SAE 21434標準,強制要求車廠必須對供應鏈中的軟硬體進行嚴格的資安管理,並具備軟體物料清單(SBOM)與漏洞修補能力。同樣的邏輯正透過歐盟《網路韌性法案》(CRA)延伸至所有聯網產品,包括機器人。陸振翔強調,資安不是絕對的,而是相對的成本博弈。防禦策略應落實安全始於設計,從產品開發階段即導入資安規範,並建立產品上市後的持續監控中心,以便在新型態漏洞出現時,能透過空中下載技術(OTA)即時修補,這才是面對未來AI與機器人資安威脅的長久之道。
著生成式AI(Gen AI)技術的快速演進,AI應用已不僅存在於雲端資料中心,更快速滲透至邊緣運算節點。從智慧工廠的機器手臂到居家生活的消費性電子產品,AI賦予了終端裝置「感知」與「決策」的能力,卻也同時開啟了新的資安攻擊面。
英飛凌(Infineon)大中華區消費、計算與通訊業務行銷經理鄭力仁指出,全球企業在未來三至五年內將積極投入AI基礎建設,但面對日益猖獗的網路犯罪與惡意軟體攻擊,單純依賴軟體防護已不足以應對。因此,建構以硬體為基礎的信任根,並結合邊緣AI(Edge AI)生態系與前瞻性的後量子密碼學(PQC)技術,將是確保次世代智慧物聯網裝置安全運作的關鍵。
為了加速邊緣AI的落地應用,英飛凌近年來積極擴展軟硬體生態系,例如收購瑞典邊緣AI新創Imagimob,將其微型機器學習(TinyML)技術整合至DEEPCRAFT™軟體品牌下,提供端到端的模型訓練與部署方案,讓開發者能輕易在微控制器上實現音訊分類或跌倒偵測等複雜應用。
此外,在資安部署上,英飛凌將其OPTIGA™Trust M安全晶片與合作夥伴Thistle的技術深度整合。鄭力仁說明,透過Thistle的Verified Boot技術,能為物聯網設備提供安全啟動機制,確保韌體在啟動時的完整性已經過加密驗證,防止惡意篡改。
面對愈趨嚴格的國際資安法規,例如歐盟《網路韌性法案》(CRA),鄭力仁建議開發者可依照不同等級要求(CRA Class I/II/III),選擇已預先整合安全功能的微控制器,或以獨立安全晶片如TPM或OPTIGA™ Trust系列建構硬體信任根。模組化安全架構可使產品自設計初期便符合合規框架,並加速通過第三方實驗室驗證,降低進入全球市場的法規門檻。
至於PQC,英飛凌自2017年投入研發以來,在2024年便率先取得全球首張針對PQC密碼學函式庫的通用準則(CC)EAL6+安全等級認證,可支援金鑰封裝機制(ML-KEM)的技術;2025年OPTIGA™ TPM SLB 9678第二代韌體(FW-Gen2)已可支援ML-KEM與ML-DSA標準演算法。為協助生態系驗證與導入,英飛凌也同步推出基於SLB 9678的PQC示範平台,可進行ML-DSA65的簽章流程展示,並以實機畫面呈現PQC驗證作業能在既有硬體安全模組環境中穩定運行,藉此協助開發者進行系統整合與概念驗證,為未來的資安法規與技術遷移預做準備。
萬物聯網的數位浪潮下,資料是人工智慧(AI)發展的關鍵養分,但若缺乏妥善保護,亦可能成為攻擊者長驅直入的管道。隨著企業追求自動化與營運效率,將人工智慧與物聯網結合為智慧聯網(AIoT)已是顯學,然而如何在感測端、傳輸端直到決策端,持續維持資料的可驗證性與可信任度,正是現階段資安防禦策略的核心課題。
OPSWAT北亞區技術總監周裕華指出,現今攻擊者廣泛運用自動化工具與AI技術,即便缺乏深厚實務經驗,也能快速複製與放大既有攻擊手法。這使得無檔案式攻擊與憑證網路釣魚(Credential Phishing)明顯增加,攻擊者透過腳本或合法系統工具在記憶體中執行惡意程式,以此規避傳統端點偵測。對企業而言,導入AIoT的確能提升效率、最佳化人力與設備運用,但若欠缺完備的資安架構與控管流程,AI很容易淪為「加速風險擴散」的放大器,成為現代化生產力體系中的潛在破口。
為了協助企業在AI時代建立更穩健的安全基礎,OPSWAT持續發展MetaDefender平台,整合超過三十種安全引擎,以實作多層次防禦,大幅提升整體偵測率,亦降低單一引擎誤判或遺漏造成的風險。面對日益猖獗的檔案型攻擊,周裕華特別強調深度檔案無毒化(Deep CDR)的關鍵角色。這項技術並非依賴特徵碼比對,而是將檔案本身視為風險載體,針對PDF、Office文件、圖片等格式,先剖析出可能藏有惡意程式碼的元素與嵌入物件,再重組為安全可用的檔案,從源頭阻斷隱藏在巨集、腳本或內嵌物件中的攻擊程式碼。對企業而言,這種主動式防禦不僅有助於防堵一般辦公環境內的威脅,更
特別報導
與AI模型訓練資料的保護高度相關,能避免惡意資料對模型進行投毒(Model Poisoning)。
在營運科技(OT)環境中,實體隔離(Air-gap)可說是最後一道防線。周裕華建議採用單向閘道器取代傳統防火牆,利用實體光纖的單向傳輸特性,確保資料「只進不出」或「只出不進」,從物理層面杜絕外部攻擊滲透的可能。針對隨身碟等移動式儲存媒體,OPSWAT提供的Kiosk解決方案可在周邊裝置接入內部網路前進行全面掃描與CDR清洗,解決了如船運業等封閉場域因人員頻繁插拔裝置而導致的病毒感染問題。
成式AI、工業物聯網(IIoT)與智慧終端快速普及,正把多數設備推向「具備數位元素之產品」且長期連網的型態。
TÜV NORD Taiwan工業服務部國際AI資安策略總監林正偉指出,歐盟以《網路韌性法案》(CRA)為核心,將資安要求直接綁定產品上市門檻,對以出口電子與系統產品為主力的台灣產業而言,這已不再是法規解讀議題,而是能否持續取得歐洲訂單、維持供應鏈資格的關鍵競爭條件。
林正偉表示,CRA的核心在於把資安治理由單一「產品功能」拉升到可稽核的「開發過程」。法規不僅要求產品本身具備必要的安全防護能力,更強調製造商必須建立持續性的弱點監控與通報機制,並以嚴謹且文件化的程序管理整個開發流程。尤其在技術文件中維護完整的軟體物料清單(SBOM),讓企業在曝險元件被揭露時,能迅速追溯受影響版本並採取補救措施。
在實務推動上,他點出台灣企業最大的風險在於「權責不清」。多數製造商談到網路安全,直覺就是交給資訊部門或IT團隊處理,但CRA規範的對象是「具備數位元素之產品」本身,而非企業內部IT環境。因此,真正必須主導落實的應是產品研發(R&D)與產品管理團隊,從前期架構設計與風險評估、需求定義,到程式碼實作、整合測試與驗證,都應由R&D負責產出可追溯的合規文件,讓資安成為產品設計的一部分,而不是出貨前才補強的附加項目。
針對尚在建構中的歐盟調和標準體系,林正偉提醒,若企業選擇靜待所有標準正式發布才啟動專案,屆時時程與成本壓力將難以承受。他建議善用現有成熟框架作為銜接基礎,例如工業控制資安標準IEC 62443系列,藉此建構安全開發生命週期(SDLC)的管理與技術體制,未來對照歐盟調和標準時,多半只需要進行對應與微調即可平順接軌。
他強調,CRA的推行象徵全球供應鏈資安標準正在發生典範轉移。企業應立即啟動內部盤點,釐清各項產品是否落在法規定義的「重要產品」或「關鍵產品」類別,因為這將直接影響能否採用自我聲明程序,或必須引入第三方機構進行符合性評鑑。透過落實產品生命週期的資安管理,並將資安責任回歸研發源頭,台灣製造商才能在這波法規浪潮中站穩腳跟,確保產品順利進入歐盟市場。
特別報導隨著工業4.0與數位轉型席捲全球,人工智慧(AI)與物聯網(IoT)的深度融合已成為驅動產業升級的關鍵引擎。當萬物互聯廣泛應用之際,資安威脅也呈指數級成長。
對日益險惡的網路資安形勢,企業不僅需要防堵漏洞,更必須建立具備「韌性」的防禦體系,確保在遭受攻擊時仍能維持核心業務運作。
在智慧製造與關鍵基礎設施領域,資安挑戰往往源自IT與OT系統邊界日益模糊。TXOne Networks(睿控網安)技術行銷協理鄭朱弘毅指出,根據2024年的調查,高達94%的組織在過去一年內面臨OT資安威脅,且有98%的IT資安事件會波及OT環境,製造業已成為全球遭受攻擊的重災區。這背後的關鍵因素在於OT環境的特殊性。鄭朱弘毅解釋,OT場域的首要目標是「生產力」與「持續運作」,與IT場域優先追求資料保密性截然不同。在工廠內,老舊作業系統如Windows XP為了維持產線穩定而無法輕易更新,加上缺乏標準化修補流程與資安專才,使傳統IT防護手段難以直接套用。
鄭朱弘毅強調,進入AI時代,防禦者必須善用AI的力量。透過機器學習技術,資安系統可以學習OT場域內設備的正常運作基線(Baseline),例如控制器與機台間的固定通訊模式,一旦出現偏離基線的異常行為,即能迅速偵測潛在威脅,補足過往OT環境缺乏可視性與情境感知的弱點。此外,生成式AI(GenAI)也能將複雜的資安數據轉化為具可操作性的建議,並提供制定防護策略的依據。他認為,未來OT資安必須走向「資產導向(Asset-centric)」的防禦思維,不再僅依賴通用漏洞評分系統,而是結合資產對營運的重要性評估風險優先級,才能在有限資源下取得最佳防禦效益。
這股強化韌性的思維,同樣延伸至通訊層與地端AI運算架構。面對邊界消失的挑戰,企業唯有建立涵蓋IT、OT及CT的全面可視性,落實主動防禦縱深,藉此確保關鍵業務的連續性與資料主權。
掌握多元場域強化營運韌性
當視角從相對封閉的工廠轉向開放的智慧城市,通訊層(CT)的安全挑戰更顯棘手。昇頻執行長陳文雄指出,無論是智慧路燈桿、電動車充電樁或交通監控系統,這些設施多半部署在地理位置分散、無人看管的戶外環境,且高度依賴行動通訊網路。用於連接現場設備與雲端平台服務的閘道器或路由器,往往成為駭客鎖定的目標。他觀察,超過九成物聯網攻擊是針對路由器而來,這類設備若缺乏足夠防護,極易淪為殭屍網路的成員。
陳文雄表示,面對大規模且分散式的部署環境,必須以「全時運轉韌性(Operational Resilience)」為目標,讓系統同時具備偵測、隔離、恢復與驗證的能力,才足以因應。他提出,透過工業級網通設備結合物聯網設備管理系統,利用MQTT協定進行遠端監控與控制,一旦偵測到異常流量或入侵行為,即時阻斷個別受感染設備的連線,防止威脅橫向擴散至整個骨幹網路,實現「阻止個別OT小內網入侵擴散」的目標。同時,他也呼籲業界重視資安認證,如台灣資通產業標準協會(TAICS)的物聯網資安標章,應視為採購設備的基本門檻,從源頭降低供應鏈風險。
鎖定地端風險確保模型安全
在醫療領域,資安事件的衝擊不僅止於財務損失,更直接威脅病患生命安全。中華資安國際鑑識暨健診部經理劉叡指出,隨著醫療物聯網(IoMT)設備在醫院全面普及,從輸液幫浦到大型影像診斷設備,皆成為駭客眼中的高價目標。劉叡引用調查數據指出,高達78%的醫療機構在過去一年曾遭遇資安事件,其中約15%的事件造成嚴重影響,直接可能危及病患健康。劉叡以「CrazyHunter」勒索軟體事件為例,這起攻擊清楚呈現駭客如何利用IT系統漏洞滲透,進而橫向移動至IoMT網段執行加密關鍵資料,導致醫療服務大規模癱瘓。
為應對這類嚴峻挑戰,劉叡主張醫療機構應推動「臨床零信任(Clinical Zero Trust)」架構,其核心在於將思維從保護單一設備,轉變為確保臨床工作流程不中斷。他建議導入具備深度封包檢測能力的IoMT資安管理平台,以取得對醫療設備與通訊行為的高度可視性。更重要的是,資安策略應以「業務影響評估」為依據,而非僅依賴CVSS分數。例如,同樣存在漏洞的設備,位於加護病房的維生系統,其修補優先級必然高於一般行政電腦。劉叡進一步說明,為落實衛福部《醫療領域資安防護基準》,醫院可透過網路微分段技術,依據設備功能與風險等級劃分網路安全區塊,並建立具過濾機制的安全管道(Conduit),有效遏止威脅在院內網路無限制擴散。
除了場域與網路層面的安全,AI模型本身的防護亦不能被忽視。銓安智慧科技顧問服務處副總蕭志平指出,隨著各國法規對AI系統合規要求日益嚴格,將AI模型部署於地端已成為金融、國防等高度敏感產業的主流選項。然而,地端AI系統同樣面臨模型據Verizon 2024年《資料外洩調查報告》統計,近五年網路攻擊類型中,分散式阻竊取、推論資料外洩以及提示詞注入(Prompt Injection)等風險。
蕭志平認為,要建構「零外洩、零竄改」的地端AI架構,必須從硬體信任根做起。他建議採用硬體安全模組(HSM)或可信賴平台模組(TPM)保護AI運算關鍵資產,透過硬體層級加密技術確保模型與關聯金鑰的完整性與不可否認性。同時,針對大型語言模型應用,應導入檢索增強生成(RAG)架構並搭配安全護欄(Guardrails),過濾輸入與斷服務(DDoS)攻擊始終名列前茅。A10 Networks技術總監陳志緯指出,關鍵原因之一在於技術門檻極低,攻擊者只要租用殭屍網路便可大規模發動流量風暴。
對此,A10 Defend DDoS Mitigator以新世代DDoS防禦架構回應威脅,從「精準偵測」做起,透過多元偵測指標與結合AI的自動學習機制,先為各項服務建立正常流量行為模型,當異常流量湧入時,便能在數秒內啟動防護。他強調,有效的DDoS防禦並非單純的開關式設定,而是
特別報導
輸出內容,避免機敏資料外洩或生成有害資訊,為AI應用落地構築穩固的安全基石。
依照攻擊強度與型態動態提升防禦等級,分階段啟用不同緩解策略,在確保服務可用性的同時,最大幅度降低對正常流量的誤判與干擾。
相較於雲端清洗中心往往需要數分鐘的流量導引與反應時間,A10的本地端設備具備封包級的偵測能力,能在3秒內完成從偵測到阻擋的完整流程。這種在地端即時處理加密流量與應用層攻擊的能力,補足了雲端清洗在應對慢速攻擊與短暫爆發攻擊上的缺口,為企業建構出具備高度韌性的新世代資安防禦網。